
Le 2 octobre, IoT BZH accueillera le Cyber Breakfast dans ses locaux lorientais. L’occasion de faire le point sur cet expert de pointe de la cybersécurité embarquée, entre maîtrise technique, virage IA et ancrage territorial assumé.
IoT BZH, un acteur atypique de la cyber bretonne
Conjuguer : Lorient, cybersécurité et embarqué mène tout droit à identifier IoT BZH. Fondée en 2015 par Fulup Le Foll et Stéphane Desneux, la société est devenue une référence en matière de sécurité des systèmes embarqués et une spécialiste du système d’exploitation Linux.
Plus de 50% de son chiffre d’affaires sont issus du marché de l’automobile. L’énergie, l’aéronautique et le militaire complètent le portefeuille de clients de l’entreprise. « La particularité des systèmes embarqués fait qu’aucun système n’est standard. Un boîtier télématique est spécifique à chaque voiture, par exemple, situe Fulup Le Foll. C’est l’intérêt de Linux qui garantit une distribution sécurisée pour nos clients. Celle-ci doit s’adapter aux contraintes du hardware spécifique et aux contraintes de l’application. »
IoT BZH est ainsi confrontée à une dualité de garantie de sûreté fonctionnelle tout en restant capable de s’adapter aux potentielles attaques cyber. La gestion de cette antinomie constitue le cœur d’activité de l’entreprise.
RedPesk, la réponse maison à cette double contrainte
C’est dans ce cadre que RedPesk intervient. Sous ce nom de code désignant un poisson rouge résident deux principes. « D’abord il y a la notion d’usine, qui permet de construire une distribution spécialisée pour une électronique et une application spécifique, avec traçabilité de bout en bout et sécurisation sur le temps long. La longévité est une caractéristique de l’embarqué. Puis, RedPesk désigne le système d’exploitation qui est un Linux dérivé de Red Hat sur lequel nous garantissons des correctifs de sécurité durant plus de dix ans. »
Les grands enjeux cyber de l’embarqué aujourd’hui
Avec cette solution maison, IoT BZH a la capacité de répondre à deux grandes catégories d’enjeux en matière de cybersécurité. D’abord sur le volet technique des systèmes embarqués. « La signature des firmwares a toujours existé afin de garantir que la solution exécute correctement le code prévu. Deux chantiers sont arrivés récemment : le full disk encryption et le host intrusion detection. Pour le premier, de plus en plus de clients souhaitent des systèmes entièrement chiffrés afin qu’un démontage ne permette pas le vol de données cachées. Ce qui s’avère être un vrai défi technique. Le second repose sur deux axes : la récupération d’événements système et leur comparaison avec des signatures d’attaques connues, puis l’analyse du « bruit de fond » du système afin de détecter des attaques 0-day (inconnues). »
Vient ensuite le volet conformité. « Aujourd’hui, elle est devenue plus stratégique que l’aspect technique, avance Fulup Le Foll. Attaquer la partie technique (host IDS, full disk encryption) suppose déjà un bon niveau de maturité et de visibilité sur ses systèmes. Et surtout, la conformité est un frein commercial : sans la case cochée, impossible de vendre sa solution. »
IoT BZH travaille sur les deux volets de conformité, en direct avec ses clients et via des programmes de recherche comme France 2030 « quasi systématiquement sous forme de projets collaboratifs dans lesquels nous fournissons un des composants système ». Ainsi, le dernier projet ayant bénéficié de ce plan France 2030 portait sur le transfert des labels de sécurité (qui définissent ce qu’une transaction a le droit de faire ou non) depuis le cloud jusqu’au système embarqué. « Le nouveau projet qui démarre porte sur la supply chain logicielle : vérifier non seulement l’intégrité de ce qui est intégré dans le système, mais aussi comment c’est construit et installé. Aujourd’hui, IoT BZH ne sait garantir qu’une seule chose : qu’un composant est bien issu de nos locaux et n’a pas été modifié depuis. L’intégralité de la chaîne est regroupée dans une seule signature. »
L’IA entre opportunité industrielle et risque pour les jeunes générations d’ingénieurs
Autre mutation avec laquelle IoT BZH doit composer : l’intelligence artificielle. Avec de nombreuses années d’expérience dans le secteur, l’entreprise a vécu de multiples chamboulements dans le paysage informatique. L’intelligence artificielle en a été un et en reste un à l’heure actuelle. L’entreprise lorientaise a négocié ce virage et a ainsi intégré l’IA dans ses process. « Nous la voyons comme une opportunité, pose le dirigeant. Les équipes l’utilisent pour l’écriture de tests. L’IA en génère facilement avec un taux de couverture de 80%. C’est un vrai gain de temps. Elle nous est également utile pour de la fouille de masse de données. Par exemple pour identifier dans une configuration existante quels patchs de sécurité appliquer pour remonter à un niveau de sécurité donné. »
Fulup Le Foll pointe surtout la rupture de la chaîne d’apprentissage des ingénieurs. « Historiquement, un nouvel embauché mettait environ deux ans à monter en compétence, en commençant par écrire des programmes de test ou faire de petites adaptations. L’IA sait aujourd’hui le faire. Le noyau Linux vient d’ailleurs d’interdire les contributions générées par IA pour cette raison, afin de préserver la progression des contributeurs. » Il souligne également un risque de perte de temps à l’usage à outrance de l’IA. « Certains ingénieurs partent sur une solution IA qui « a l’air de marcher » avant de réaliser qu’elle ne fonctionne pas. Les bons profils l’utilisent bien, les autres y perdent du temps. »
La Bretagne, un gain en crédibilité
Être membre éminent de la cyber bretonne constitue un avantage en termes de crédibilité et de marketing auprès des clients de l’entreprise, qui travaille avec de grands groupes (Renault, Stellantis, Safran, Thales). « Aucun de moins de 100 000 employés », appuie Fulup Le Foll, avant de poursuivre : « Pouvoir s’appuyer sur l’image d’un territoire reconnu pour son expertise cyber aide à justifier le choix d’un partenaire breton pour nos clients. »
Rendez-vous le 2 octobre
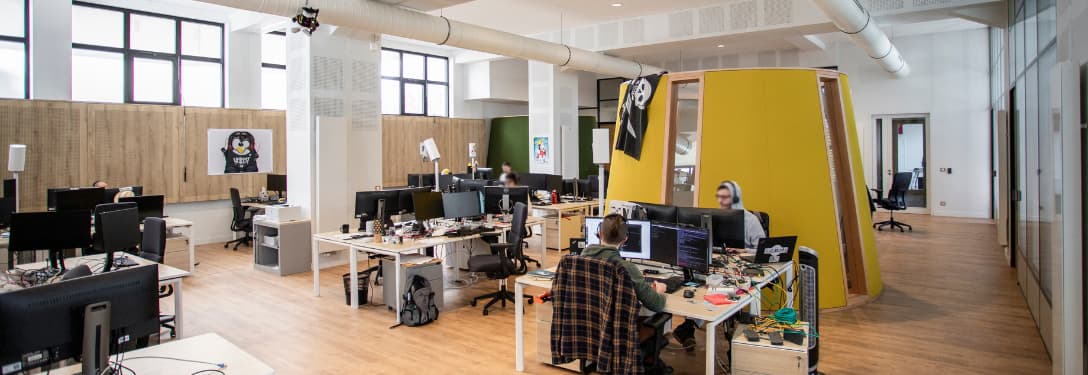
Le 2 octobre prochain, les 700 m² de locaux dont dispose IoT BZH ouvriront leurs portes à la communauté bretonne en accueillant le Cyber Breakfast. Une satisfaction pour Fulup Le Foll, qui voit, dans cette délocalisation du rendez-vous mensuel, une opportunité de fédérer les acteurs cyber des pays de Lorient et de Vannes, et de les faire se rencontrer. IoT BZH y présentera son travail sur la compliance CRA, dans le cadre du projet France 2030 sur la supply chain logicielle. « Au-delà du contenu, l’essentiel pour nous est de contribuer à faire venir du monde et de rester visible comme acteur de premier plan de l’écosystème cyber breton », résume le dirigeant.
Dix ans après sa création, IoT BZH incarne une facette moins visible mais bien réelle de l’écosystème breton : celle d’une cybersécurité de terrain, ancrée dans les couches basses des systèmes, loin des seuls enjeux de conformité et d’audit. En ouvrant ses portes au Cyber Breakfast, l’entreprise lorientaise affirme aussi la place d’un territoire – Lorient, entre Brest et Vannes – dans la cartographie cyber régionale. Une occasion, pour l’écosystème breton, de venir constater sur place que l’embarqué ne se conjugue pas qu’au maritime.
Qu’est-ce qu’un système embarqué ?
Un système embarqué est un système électronique (hardware) et informatique (logiciel) autonome souvent temps réel, spécialisé dans une tâche précise.
Publié le 21 septembre 2026 par ANDRÉ Guillaume
Nos autres articles
Dernières actualités et moments forts
du campus cyber breton sont ici !


Besoin d’aide ou de conseils sur le sujet ?
L’équipe de Bretagne Cyber Alliance est là pour vous orienter vers le meilleur interlocuteur de l'écosystème !